Цена бездействия: чему внутреннему аудиту стоит поучиться у комплаенса
Больше половины опрошенных компаний не планируют увеличивать инвестиции в комплаенс. Не потому, что считают функцию бесполезной. А потому, что руководство сравнивает размер возможного штрафа с размером бюджета функции — и приходит к выводу, что дешевле заплатить штраф.
Это сравнение прозвучало 25 сентября на конференции Института комплаенса и этики бизнеса ВШЮА НИУ ВШЭ «Горизонты комплаенс: алгоритмы, доверие, границы ответственности». Я был там весь день — и слушал не столько про комплаенс, сколько про то, чем на самом деле занят и внутренний аудит: как объяснить бизнесу ценность работы, результат которой — отсутствие событий.
Ниже — то, что я забрал с собой.
1. «Штраф против бюджета» — невалидное сравнение
Представитель Московской Биржи разобрала эту логику по частям. Когда менеджмент кладёт на одну чашу весов штраф, а на другую — стоимость функции, он считает только один элемент из пяти.
За штрафом идут: расследование, внешние юристы, время первых лиц, репутационные последствия и — самое дорогое — выстраивание системы контроля по предписанию регулятора, с нуля и в жёсткий срок. Та же система, но построенная заранее и своими руками, стоит в разы меньше.
Знакомо? Аудиторский бюджет защищается ровно по той же схеме. И проигрывает ровно по той же причине.
2. Цифра, которую можно назвать вслух
Самый практичный расчёт дня привёз РУСАЛ. Корпоративная этика там посчитана как вклад в гудвил — денежное выражение доверия. Более сорока уполномоченных по этике работают как система раннего предупреждения: сигнал приходит не из отчёта раз в год, а с площадки в момент возникновения.
Дальше — арифметика. Около 2000 обращений за период. Примерно 10% из них — подтверждённые нарушения. Средняя стоимость одного — около 200 тысяч рублей. Итого порядка 40 млн рублей предотвращённых потерь.
Здесь важна не точность коэффициентов, а сам приём: функция назвала цифру в рублях и объяснила, откуда каждый множитель. Спорить с методикой можно. Игнорировать её — уже нет. Для внутреннего аудита это прямая подсказка: пока мы отчитываемся количеством находок, мы говорим на языке, в котором у нашей работы нет цены.
3. «Культура ест на завтрак стратегию»
Банк России привёз диагностику формальности. До 2024 года надзора в этой сфере практически не было — и результат виден по документам: правила внутреннего контроля, не актуализировавшиеся с 2012, 2016, 2020 года. У части компаний первого котировального списка правил не было вовсе. Отдельный жанр — документы, купленные у консультантов и так и не внедрённые, с объяснением «нас не научили».
Рекомендации регулятора свелись к четырём пунктам: автоматизация, прозрачность и корпоративность процедур, обучение — и аудит. Формулировка про аудит стоит того, чтобы её выписать: не бояться проверять себя, ежегодно заказывать внешнюю оценку и уходить от парадигмы, в которой культура меняется только через наказание и негативный опыт.
Регулирование не равно культура. Наличие политики не равно наличие контроля. Мы это знаем — но редко формулируем так прямо для совета директоров.
4. Хороший контроль незаметен
Сбербанк показал масштаб: число инсайдеров выросло втрое с 2018 по 2026 год, а трудозатраты на поддержание списка сократились с примерно тринадцати человек до единиц. Способ — не усиление дисциплины, а устранение человеческого усмотрения из процесса: авторизация ролевых моделей через владельцев систем, сделочный pipeline с ответственным «капитаном», предварительная разметка комитетов на инсайдерские и неинсайдерские.
Про обучение там сказали фразу, которую стоит взять в работу дословно: «читатель должен узнать себя». Курсы дифференцированы по ролям, удовлетворённость — 4 из 5.
И вот здесь — профессиональная ловушка, общая для нас с ними. Чем лучше работает контроль, тем меньше поводов о нём вспомнить. Успешная функция систематически лишает себя доказательств собственной нужности. Значит, доказательства надо собирать и предъявлять отдельно — это не самореклама, а часть работы.
5. Где риск живёт на самом деле
Розница дала самую конкретную карту. По наблюдениям одной из крупных сетей, вероятность нарушений максимальна в интервале от года до трёх лет работы сотрудника: адаптация пройдена, страх ушёл, лояльности ещё нет. Против этого — амбассадоры этики в магазинах, тренинг для сорока тысяч сотрудников и «этический барометр»: ежегодный замер доверия, который первые годы давал грустные результаты, а сейчас держится выше 90%.
Отдельно прозвучала фраза, которую слышал каждый аудитор: «не буду стучать на товарища». Это не проблема регламента. Это проблема того, как в компании обходятся с теми, кто сообщил.
Данные Билайна по рынку добавляют цену вопроса: 75% готовы сменить работу из-за неэтичного отношения даже при повышении зарплаты на 30%; 61% с таким отношением сталкивались; 57% в итоге уходят. Этика перестаёт быть разговором о ценностях и становится разговором о стоимости подбора.
6. Защита того, кто сообщил
Самое ценное практическое решение дня — из фармацевтической компании. Когда проверка идёт по сигналу, выборку намеренно расширяют — например, до двадцати человек, — чтобы по объёму проверки нельзя было вычислить источник.
Оттуда же — тест на решение: «будет ли мне комфортно, если об этом узнают». И принцип, который стоит забрать в методологию оценки: поощрять не только результат, но и способ его достижения. Иллюстрация — сотрудник, перевыполнивший план за счёт базы на сорок тысяч персональных данных сомнительного происхождения. Результат достигнут. Цена — риск, который дороже результата.
7. Робот, который считает в часах
Самый убедительный кейс автоматизации оказался и самым скромным по бюджету. Промышленная компания сделала AI-ассистента для проверки рекламного контента: 30 каналов, около 600 постов в месяц, по 30 минут юриста на пост — это порядка 300 часов ежемесячно, то есть два юриста и примерно 2,4 млн рублей в год.
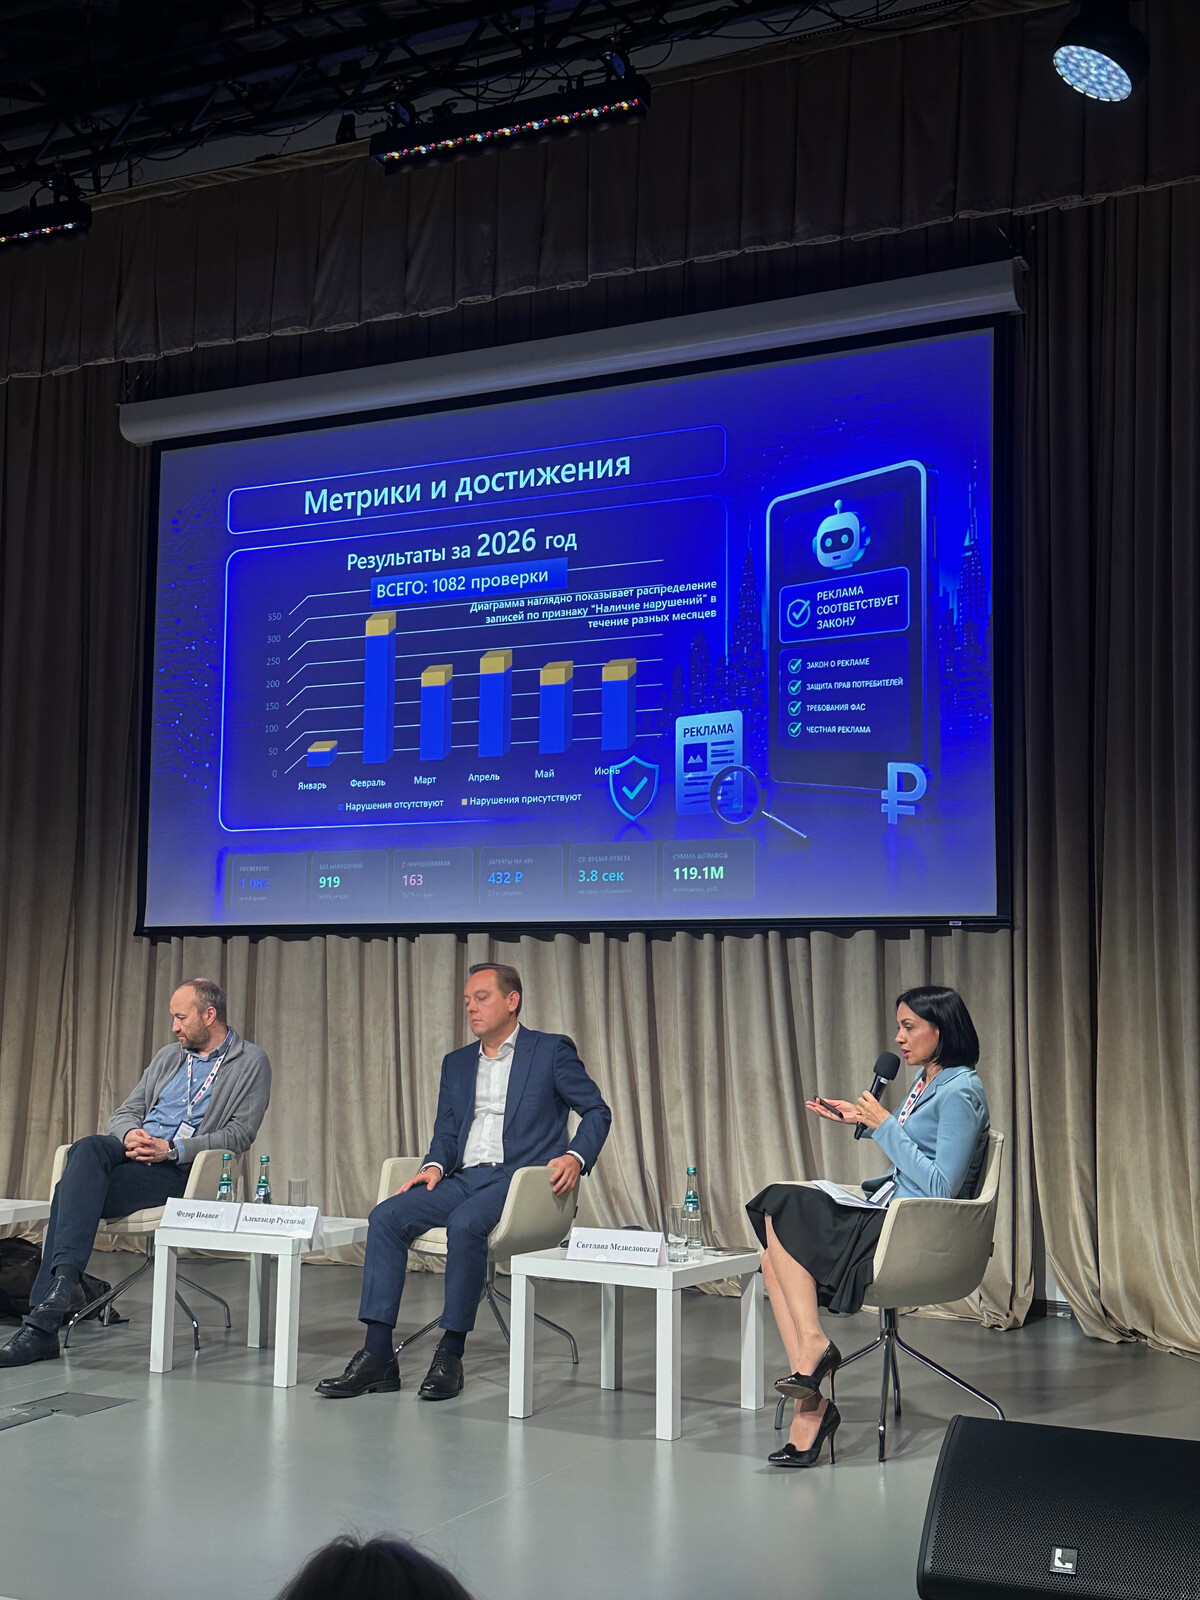
Цифры со слайда говорят сами за себя. 1082 проверки за период, из них 919 без нарушений и 163 с нарушениями. Затраты на API — 432 рубля. Среднее время ответа — 3,8 секунды на публикацию. И главная строка: 119,1 млн рублей — сумма штрафов, под которые компания могла попасть по выявленным нарушениям.
Обратите внимание на структуру аргумента: не «мы внедрили ИИ», а процесс → часы → ставки → рубли → сравнение с фактическими затратами на решение. Именно так должен выглядеть слайд аудитора, который просит ресурс.
8. Риски, которых нет в вашей карте
Сессия про регуляторные технологии дала неожиданно полезную для аудитора картинку. Аналитика по клиентам банков, работающим с криптовалютой, разложилась так: 62% — P2P-торговля и арбитраж, 21% — инвестиции, 8% — гемблинг, 7% — трансграничные переводы, по 1% — «домашний» майнинг и совсем криминальные операции.
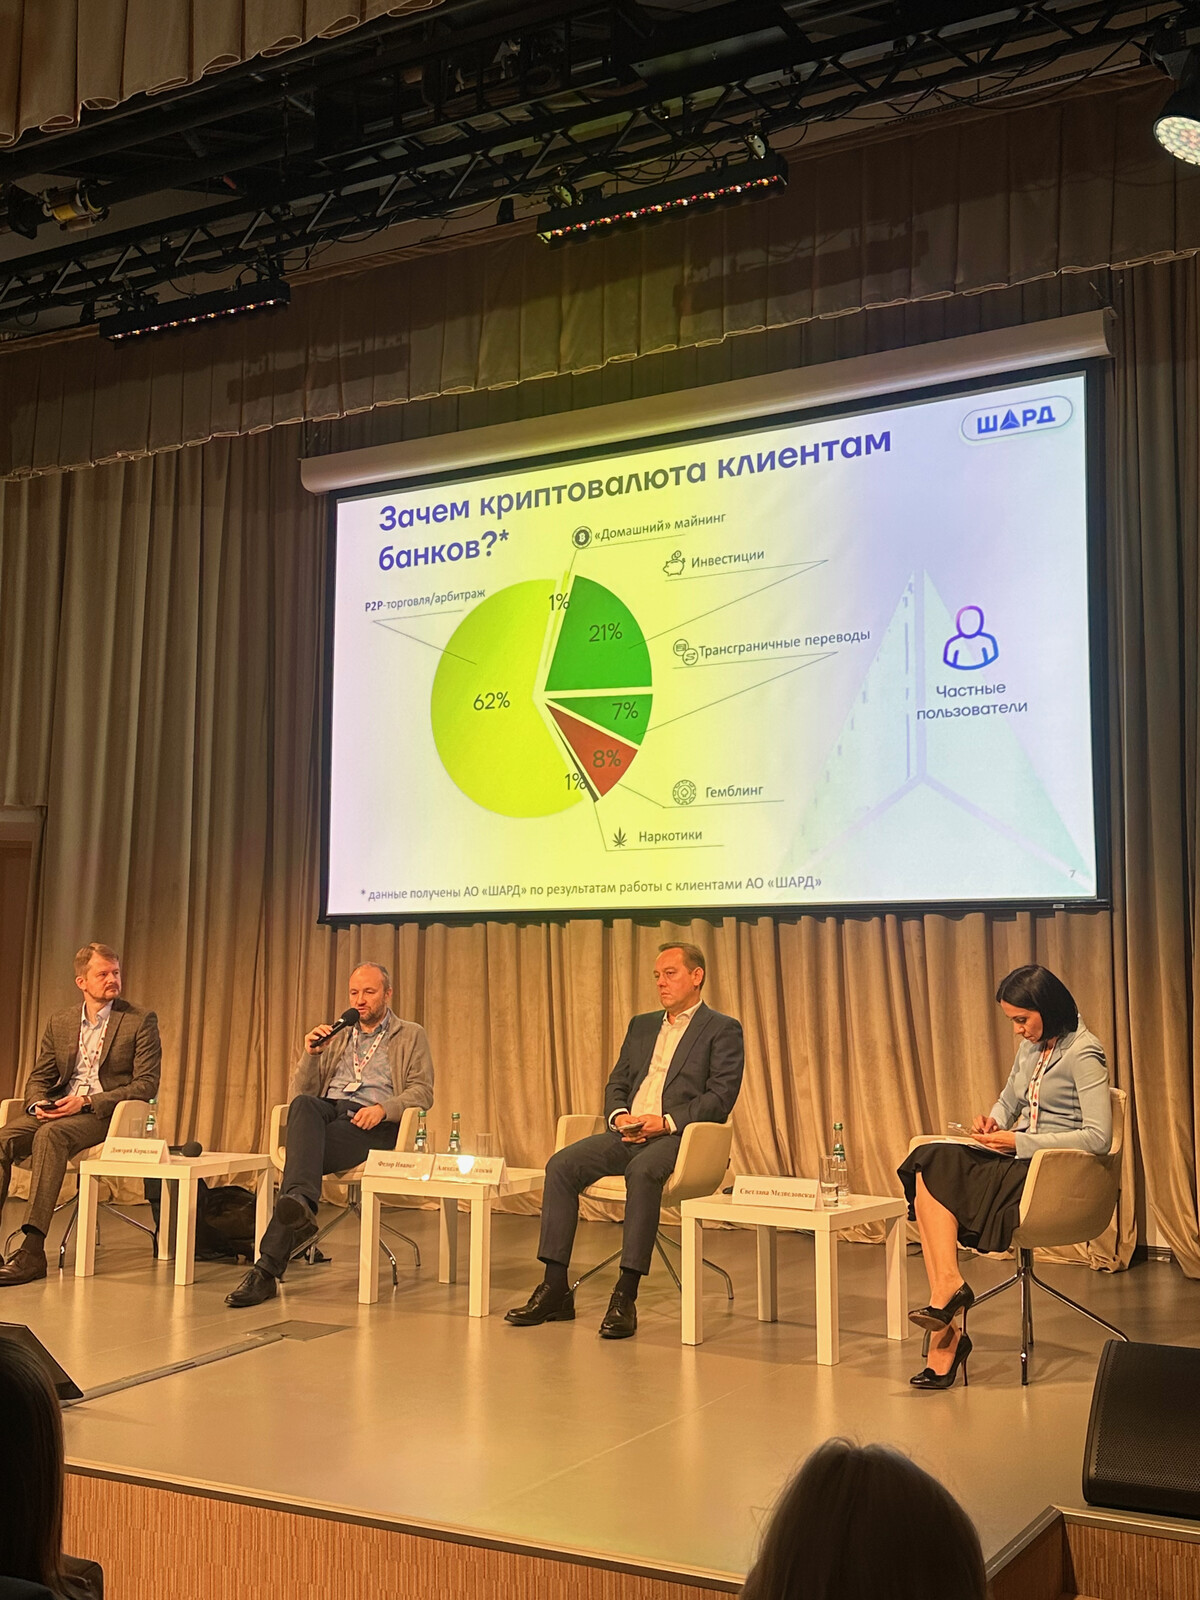
Вывод для нас простой и неприятный. Основная масса — не криминал, а обычные люди в серой зоне: подработка, переводы родственникам, попытка сохранить деньги. Эти операции проходят через зарплатные карты и счета сотрудников вашей компании, а значит — через ваши процессы выплат, командировок и расчётов с подрядчиками. Вопрос для карты рисков звучит не «есть ли у нас криптовалюта», а «знаем ли мы, где она уже есть».
9. И отдельно — про саму профессию
Заключительная сессия была посвящена образованию и профессиональному сообществу — и там внутренний аудит был представлен напрямую. От Института внутренних аудиторов выступал Денис Малыхин, член Совета Ассоциации.
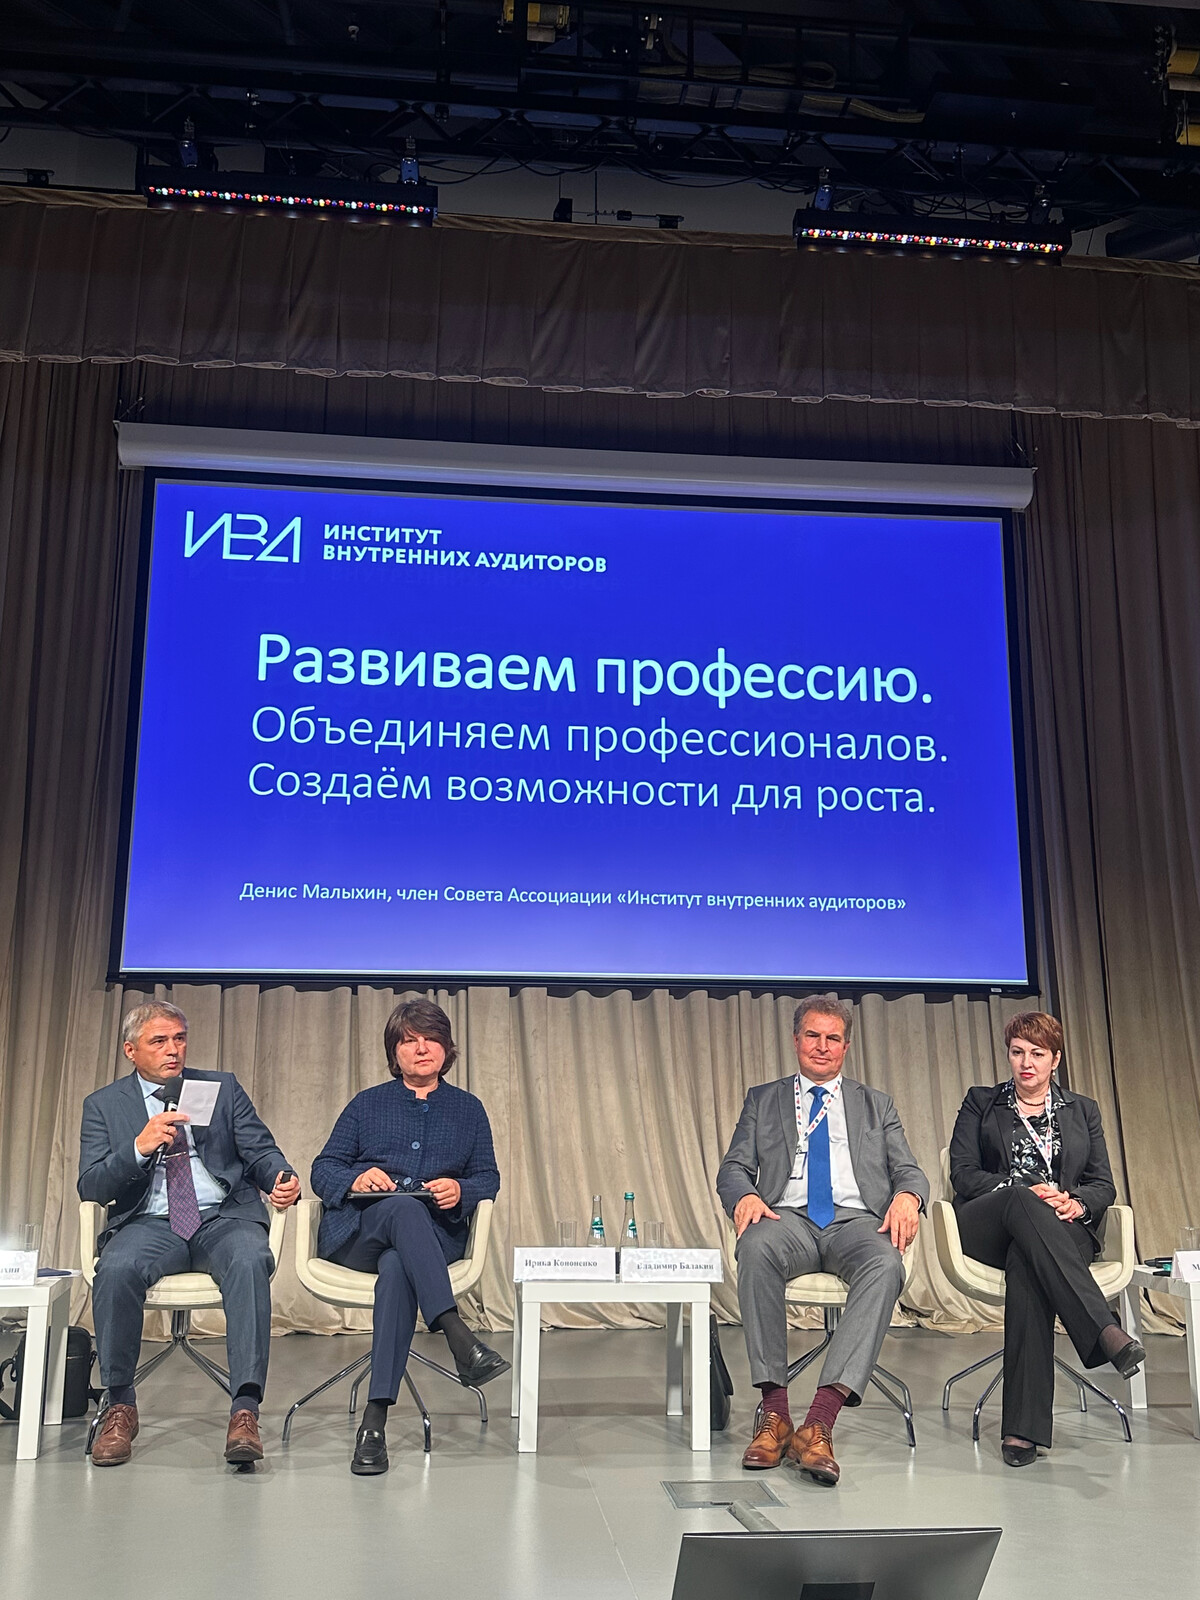
Формулировка со слайда — «развиваем профессию, объединяем профессионалов, создаём возможности для роста» — вроде бы декларация. Но за ней стоит вполне конкретный перечень того, чем профессиональное сообщество занимается: мероприятия и обмен опытом, стандарты и методология, обучение, независимая оценка квалификации, нормативная работа с Росстандартом и СПКФР, работа со студентами и молодыми специалистами.
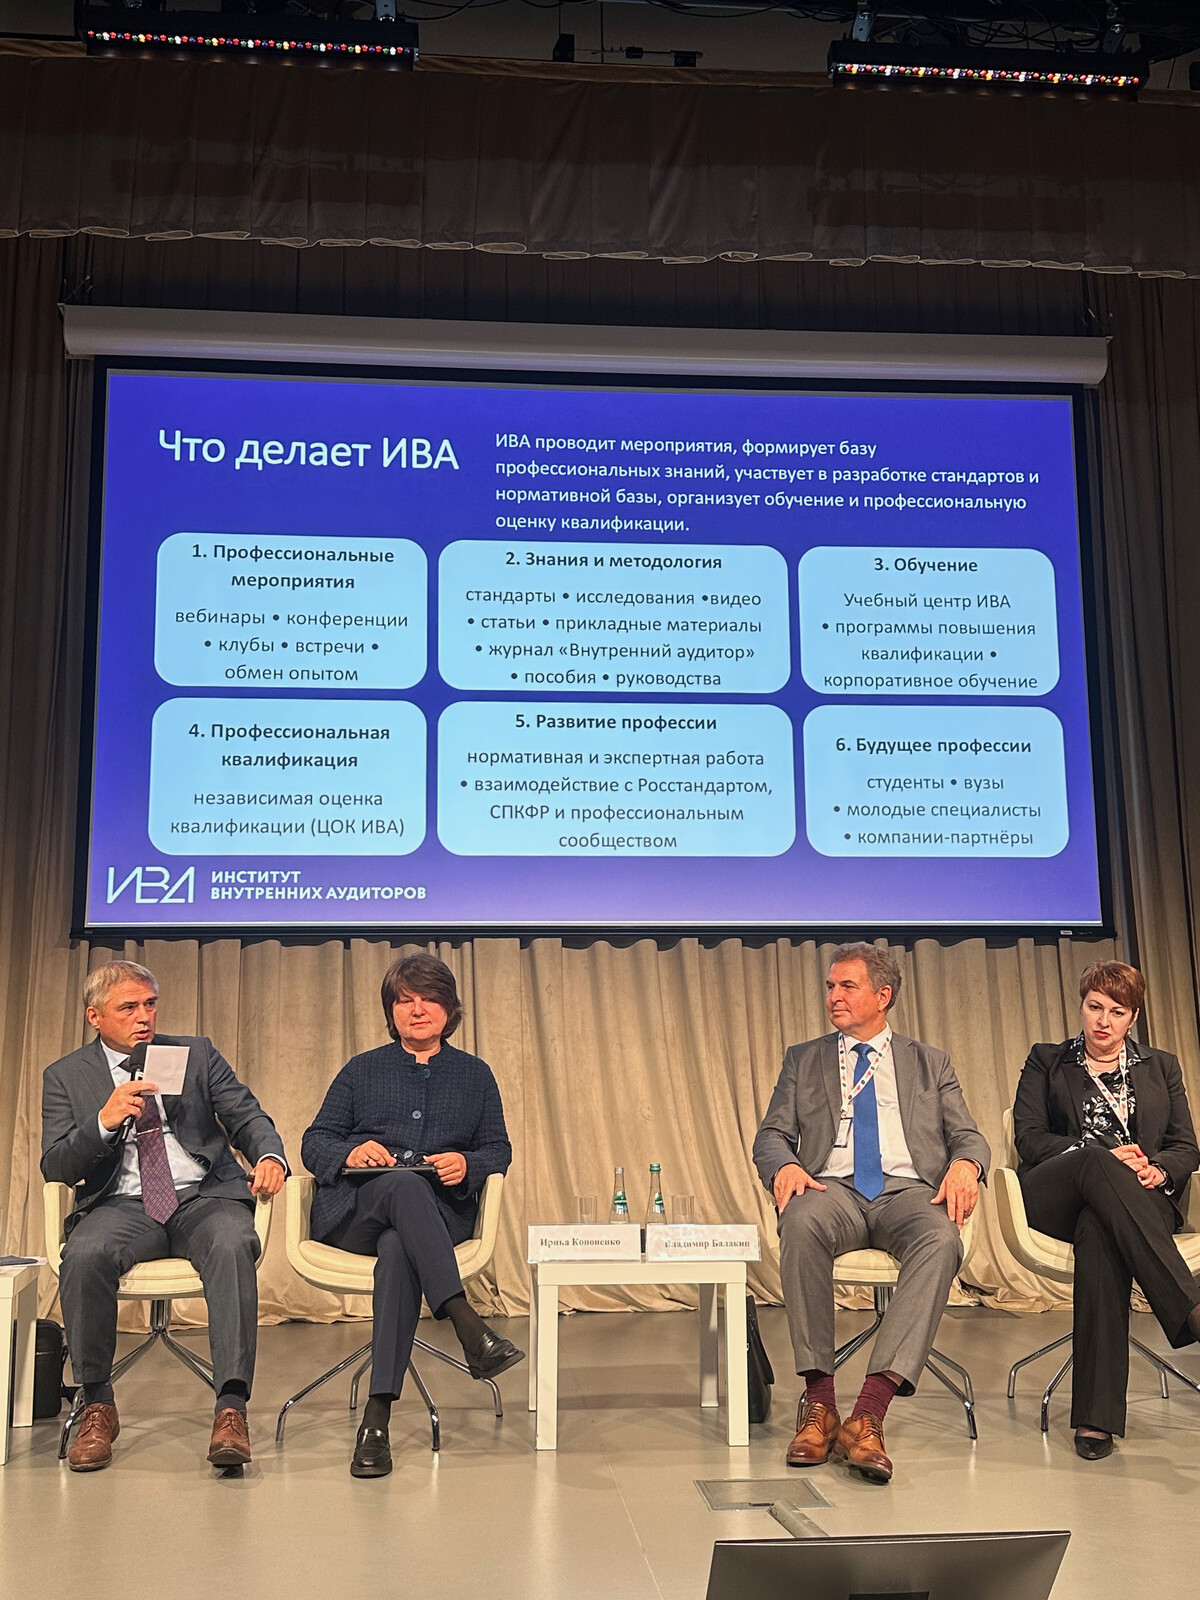
Почему это важно именно в контексте ценности. Когда аудитор приходит к руководству со своей методикой и своими аргументами, он выступает от себя. Когда за той же методикой стоят стандарты, независимая оценка квалификации и позиция профессионального сообщества — это уже другой разговор. Внешняя рамка не заменяет результат, но сильно меняет вес аргумента.
Что забрать внутреннему аудитору
Весь день, если сжать до сути, был про одно: функция без цифры в рублях защищается по остаточному принципу. Комплаенс на этой конференции уже научился говорить про предотвращённые потери, гудвил, стоимость подбора и сэкономленные часы. Внутренний аудит в массе своей всё ещё отчитывается количеством наблюдений и процентом выполненных рекомендаций.
Четыре приёма, которые переносятся напрямую:
- Считайте цену бездействия, а не стоимость функции. Не «аудит стоит X», а «нереализованный риск стоит Y, и вот из чего складывается Y».
- Разбирайте «штраф против бюджета» на пять элементов. Штраф — только первый. Расследование, юристы, время первых лиц, репутация и построение контроля по предписанию — остальные четыре.
- Фиксируйте предотвращённое. Если это не записано в момент события, к декабрю этого не существует. Реестр предотвращённых потерь — такой же рабочий документ, как план проверок.
- Считайте в часах и ставках. Любая рекомендация об автоматизации превращается в рубли за три строки арифметики. Без этих трёх строк она остаётся пожеланием.
И отдельное наблюдение из кулуаров, без имён. Несколько собеседников в разных формулировках сказали одно и то же: пока компания не обожглась, рефлекса нет. Аргумент «у нас никогда ничего не случалось» в глазах руководства работает как доказательство ненужности контроля, хотя является доказательством обратного. Против этого помогает только заранее посчитанная цена события — субсидиарная ответственность, измеряемая сотнями миллионов, штрафы за персональные данные того же порядка. Цифру лучше показать до, а не после.
Ценность нашей работы по-прежнему в глазах смотрящего. Но смотрящему надо дать на что смотреть — в рублях, часах и предотвращённых событиях.
Куда двигаться дальше
Если тема считаемой ценности функции вам близка, вот что есть в блоге рядом:
- Ценность — в глазах смотрящего: как аудитору находить своих коллекционеров — разбор мозгового штурма о том, почему одна и та же находка читается тремя разными способами, и что переключает восприятие руководства.
- Тон сверху: как начать внутренний контроль с первых лиц — что происходит, когда обучение контролю начинается не со среднего звена, а с топ-менеджмента.
А теперь вопрос к вам, коллеги. Ведёте ли вы реестр предотвращённых потерь — и если да, по какой методике считаете эффект? Это, пожалуй, единственная цифра, которая одинаково понятна и аудитору, и совету директоров. Напишите в комментариях или в личные сообщения — соберу подходы и разберу их отдельным материалом.
Конференция «Горизонты комплаенс: алгоритмы, доверие, границы ответственности», Институт комплаенса и этики бизнеса ВШЮА НИУ ВШЭ, Москва, 25 сентября 2026 года. Данные приведены по публичным выступлениям спикеров; кулуарные разговоры обезличены. Фотографии автора.
© Marillion / Controls Deep Dive, Павел Викторов. pviktorov@gmail.com
авторизуйтесь